Деякі власники комп’ютерів Acer, що працюють під керуванням Windows 11, повідомили про неможливість запуску системи після встановлення оновлення сертифіката безпечного завантаження Secure Boot від Microsoft, про це повідомили у ITHome.
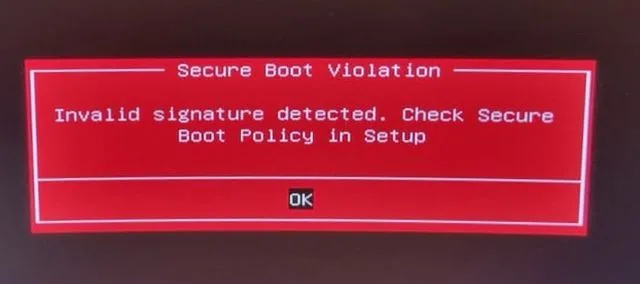
За даними порталу BornCity, після розгортання оновлення з’являється повідомлення “Secure Boot Violation”, далі — помилка про “недійсний підпис” (Invalid Signature), після чого UEFI не розпізнає диск як завантажувальний і користувач бачить екран “Reboot and Select proper Boot Device”. Один із користувачів зазначив, що його комп’ютер Acer з Windows 11 версії 25H2 уперше зіткнувся з цією проблемою 31 серпня.
Оновлення сертифіката безпечного завантаження входить до версії 2023 року й має замінити старі сертифікати, строк дії яких спливає у 2026 році. Microsoft поширює його поетапно через Windows Update, однак на частині пристроїв Acer сертифікат Secure Boot було оновлено раніше, ніж користувачі встановили відповідну мікропрограму (firmware/BIOS/UEFI) від виробника.
Аналіз користувачів показав, що проблема пов’язана з невідповідністю версій прошивки й нового сертифіката: без оновленої мікропрограми система безпеки не може розпізнати новий сертифікат як довірений. Деякі власники тимчасово вирішували ситуацію, повністю вимикаючи Secure Boot у налаштуваннях UEFI, але це відключає важливий захист від завантаження шкідливого програмного забезпечення.
Користувачам Acer, які зіткнулися з помилками завантаження після оновлення Secure Boot, рекомендують насамперед перевірити наявність свіжих оновлень мікропрограми від виробника, встановити їх і після цього перезавантажити комп’ютер. У більшості випадків це має відновити коректну роботу безпечного завантаження. Ситуація підкреслює важливість своєчасної синхронізації оновлень від виробників обладнання та розробників операційних систем для стабільної роботи сучасних ПК.
Джерело: Expert
