У Німеччині десятки державних установ, університетів і лікарень тимчасово відключили свої вебсайти через дві критичні уразливості в мові програмування PHP, які можуть дозволити зловмисникам захоплювати ресурси та викрадати персональні дані.
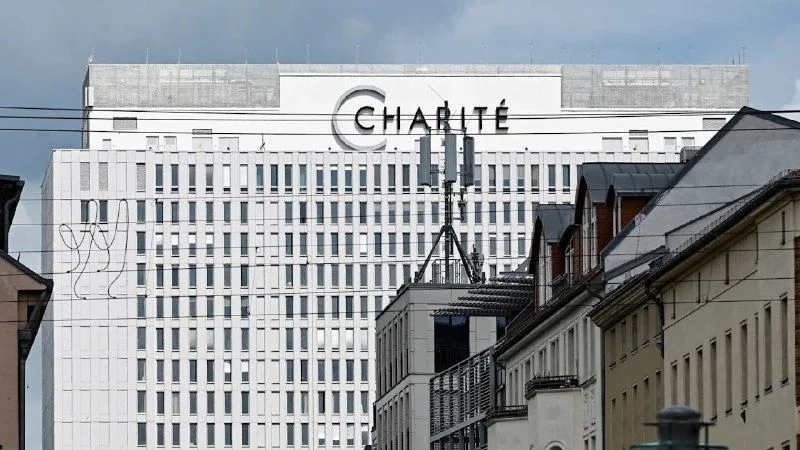
Серед постраждалих ресурсів була, зокрема, берлінська клініка Charite, сайт якої згодом відновив роботу. Федеральне відомство з інформаційної безпеки Німеччини (BSI) попередило про ризик масштабної хвилі кібератак. За оцінкою заступника керівника відомства Томаса Каспeрса, кіберзлочинці можуть почати масово використовувати ці уразливості вже через кілька годин після виходу оновлень, а штучний інтелект здатен прискорити пошук способів зламу.
Влада та організації по всій країні вжили превентивних заходів. Сайти відключили, зокрема, влада Майнца і Дрездена, урядові установи низки федеральних земель, а також кілька університетських клінік. Обмеження торкнулися й деяких установ в інших європейських країнах.
Уразливості в PHP виявили за допомогою ІІ. Одна з них була знайдена дослідницькою компанією Calif із використанням моделі штучного інтелекту, а компанія Wiz незалежно виявила обидві проблеми. За даними дослідників, помилки могли існувати понад десять років.
Розробники PHP вже випустили чотири екстрені оновлення, які усувають ці уразливості, однак операторам сайтів потрібно встановити їх самостійно. До моменту оновлення потенційно вразливі ресурси рекомендують залишати відключеними.
За даними служби безпеки Censys, на мові PHP працює майже 55 мільйонів вебресурсів, зокрема сайти, інтернет-магазини, новинні портали та цифрові бази даних. Поки що невідомо, скільки з них уже встановили необхідні оновлення і скільки сайтів могли бути зламані до усунення уразливостей.
